


Los mejores modelos de IA están en la nube y tus datos no deberían salir de casa. Entre prohibir y mirar a otro lado hay una tercera vía que casi nadie está montando: anonimizar antes de enviar, con un modelo pequeño corriendo en tu propia casa.
Voy a empezar por donde otros terminan: los modelos de la nube son mejores. ChatGPT, Claude y compañía están en la cresta de la ola, y contra eso no hay competencia posible: detrás hay inversiones que ninguna empresa normal puede replicar. Montar una IA privada a la medida de tu negocio, entrenada con tus recursos de trabajo, es una maravilla… que no está al alcance de todas las empresas, ni falta que le hace a muchas.
Y a la vez: tu empresa maneja nombres, DNIs, nóminas, historiales, expedientes. Datos que no deberían salir de casa pegados en un chat. De esa tensión va este artículo, y de una tercera vía que casi nadie está montando.
Muchas empresas y organismos públicos están condicionando o directamente restringiendo el acceso a estos modelos, y con razón: cuando un empleado pega datos de un cliente en un chat de IA, esos datos viajan a servidores de un tercero, normalmente fuera de tu control y a menudo fuera de Europa. Con una cuenta gratuita o personal, además, pueden acabar usándose para entrenar futuros modelos.
Para ser justos: los planes de empresa de estos servicios ya ofrecen contratos donde tus datos no se usan para entrenar. Ayudan, y mucho. Pero exigen contratarlos, gestionarlos y confiar, y no resuelven el problema real del día a día: el empleado con prisa y una cuenta personal en el móvil.
Seamos sinceros: prohibir no funciona. La herramienta está ahí, es gratis, y hace el trabajo de una hora en dos minutos. El trabajador siempre encontrará la forma: si no es en el ordenador de la oficina, será en su móvil personal, que es exactamente el peor sitio posible para tus datos. Es la versión moderna del dicho: no se le pueden meter puertas al campo.
La pregunta útil no es "¿cómo lo prohíbo?", sino "¿cómo dejo que lo usen sin que mis datos salgan desnudos?".
Lo que casi nadie está viendo: los mensajes se pueden pre-procesar antes de enviarse. La idea es poner un "portero" en medio: una pieza que corre en tu propia infraestructura y cuya tarea principal es la anonimización de datos personales a la ida, y la des-anonimización a la vuelta:
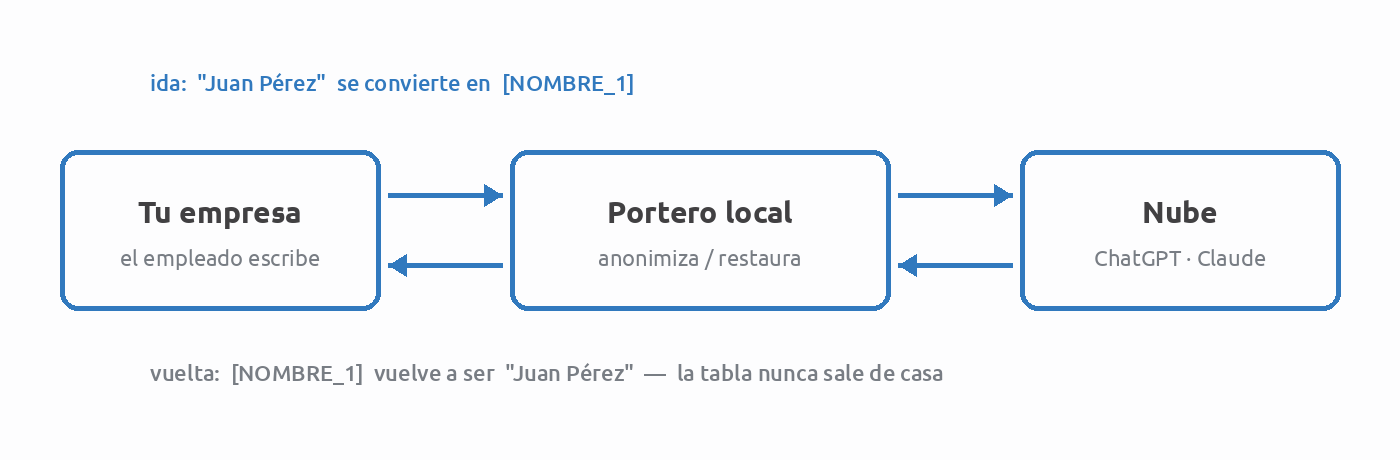
Sobre el papel es sencillo:
Lo que escribe el empleado:
  "Redacta un burofax para Juan Pérez García (DNI 12345678Z)
   por el impago de 4.320 € del local de Calle Mayor 12, Badajoz"

Lo que sale de tu empresa:
  "Redacta un burofax para [NOMBRE_1] (DNI [DNI_1])
   por el impago de [IMPORTE_1] del local de [DIRECCION_1]"
El modelo de la nube trabaja con los huecos, y trabaja igual de bien, porque para redactar el burofax
no necesita saber que Juan existe. Cuando la respuesta vuelve, el portero rellena los huecos con los datos
reales. La tabla que relaciona [NOMBRE_1] con Juan nunca sale de tu casa.
Hay tres niveles, de menos a más, y se pueden combinar:
Y si prefieres no construir el portero pieza a pieza: existen pasarelas de código abierto que ya traen este circuito montado: LiteLLM puede enmascarar los datos a la ida (apoyándose en Presidio) y restaurarlos en la respuesta, y kits como LLM Guard traen el anonimizar/des-anonimizar listo para enchufar. Los nombres cambiarán con los años; la idea es lo que importa.
¿Hardware? Aquí viene la buena noticia: para esta tarea no hace falta un centro de datos. Una tarjeta gráfica modesta de segunda mano (pienso en una Tesla P4, que se encuentra por el precio de una cena para dos) mueve un modelo pequeño a velocidad de sobra para este trabajo. Incluso con menos se puede, si se acepta que responda más despacio. Lo que no recomiendo es la CPU pelada para el modelo: en esto es muy ineficiente y la espera se nota. Para el nivel de reglas y detección clásica, en cambio, la CPU sobra.
Esto reduce el riesgo de forma drástica, pero no es un truco de magia legal, y quien te lo venda así te está engañando:
Aun así, mi experiencia es que esta solución sencilla cubre un porcentaje enorme de los usos reales: redactar, resumir, traducir, preparar respuestas. Que es, precisamente, lo que tus empleados ya están haciendo a escondidas.
No obligues a tu gente a elegir entre ser productiva y proteger los datos: dales el camino seguro por defecto. Los mejores modelos están en la nube y tus datos pueden quedarse en casa: las dos cosas a la vez, con una pieza pequeña, barata y tuya en medio.
¿Quieres que tu equipo use IA sin que los datos de tus clientes salgan de tu empresa? Te cuento cómo lo monto en IA privada para empresas, o cuéntamelo y vemos qué nivel de portero encaja en tu caso.
Servicios y planes mencionados a fecha de abril de 2026, esto cambia deprisa. Este artículo es una opinión técnica, no asesoramiento jurídico: para el detalle legal de tu caso, consulta con tu delegado de protección de datos.
Con una cuenta gratuita o personal, los datos viajan a servidores de un tercero, a menudo fuera de Europa, y pueden acabar usándose para entrenar modelos: ahí es donde chocan con el RGPD. Los planes de empresa mejoran el contrato, pero no evitan el problema real: el empleado con prisa y una cuenta personal en el móvil. La vía práctica es anonimizar los datos personales antes de que salgan de la empresa.
En la práctica, no. La herramienta hace el trabajo de una hora en dos minutos, así que el empleado siempre encuentra la forma: si no es en el ordenador de la oficina, será en su móvil personal, que es el peor sitio posible para los datos de la empresa. Funciona mejor dar un camino seguro por defecto que prohibir.
Es un «portero» que corre en la infraestructura de la empresa: sustituye nombres, DNIs, importes y direcciones por marcadores antes de enviar el mensaje a la nube, y restaura los datos reales cuando vuelve la respuesta. Se construye con piezas de código abierto como Presidio, GLiNER u Ollama, y una tarjeta gráfica modesta de segunda mano es suficiente para moverlo.
Técnicamente es seudonimización: mientras exista la tabla para revertirla, el RGPD sigue considerando esos datos personales. La diferencia práctica es enorme, porque lo que viaja ya no identifica a nadie y la llave se queda en casa, pero no es un truco de magia legal: hay que seguir haciendo las cosas bien y, si existe, contar con el delegado de protección de datos.